 用Podcast訂閱本節目
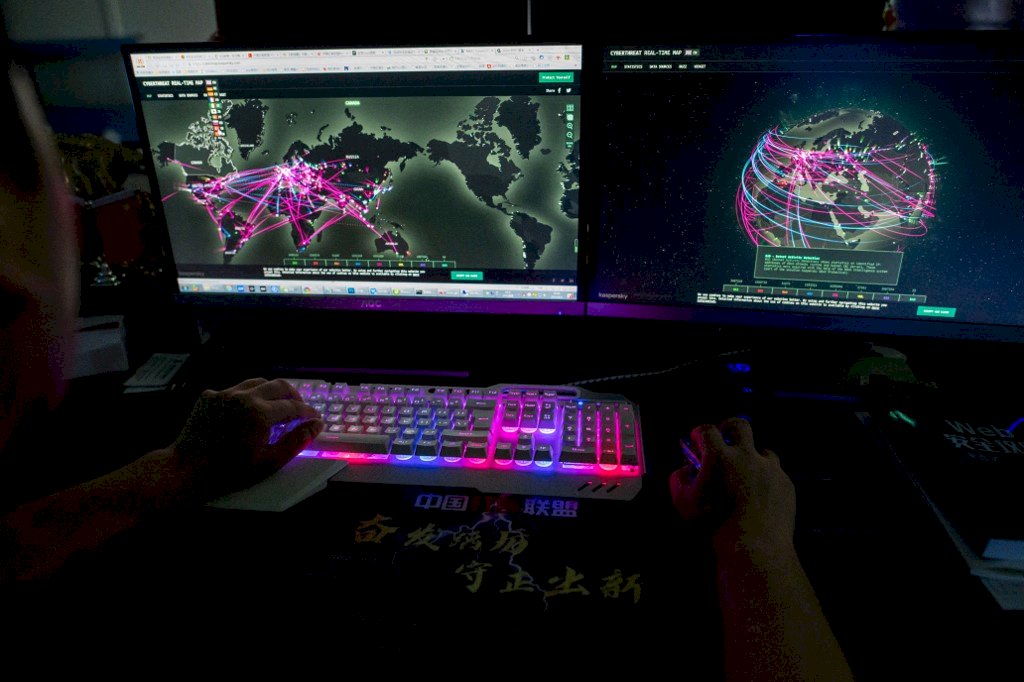
網路資安公司麥迪安(Mandiant)8日表示,美國至少有6個州成為與中國有關的駭客鎖定的目標。這些駭客利用網路程式中的漏洞,發動攻擊。
根據麥迪安的報告,惡名昭彰的中國駭客組織APT41一直以頑強且調適性強的行動,鎖定美國各州。
麥迪安指出,從去年5月到今年2月,APT41利用包括動物健康報告應用程序在內的面向互聯網(internet-facing)程式漏洞,破壞了至少6個州政府的網路。
麥迪安說,駭客針對的受害者和數據「與間諜活動一致」,但考慮到該組織「為個人經濟利益而兼職的歷史」,不排除動機可能是金錢。
根據麥迪安的報告,APT41迅速調整攻擊,利用公開的新電腦漏洞,進行攻擊。舉例來說,在Apache基金會(Apache Foundation)公布一個嚴重漏洞後幾小時內,駭客就開始利用這個漏洞,破壞了至少兩個美國州政府,以及他們在保險和電信業中的目標。
麥迪安研究人員形容,APT41非常機智,「最近針對美國州政府的駭客行動包括重要的新能力」。
這個全球駭客組織被美國當局指控以公司伺服器為目標,勒索贖金、破壞政府網路,以及監視香港民運人士。
該組織的7名成員,其中包括5名中國公民,在2020年底被美國司法部指控參與駭客行動,攻擊了全球100多家公司。